
Cybersécurité
Quand vos outils de confiance deviennent la porte d'entrée : les attaques par la chaîne d'approvisionnement
Outil de sauvegarde Microsoft 365, logiciel de sauvegarde Windows, bibliothèque d'IA, outil en ligne de commande : en une semaine, quatre outils de confiance ont servi à attaquer leurs propres utilisateurs. Comment s'en protéger.
BigMind ·
On installe un outil de sauvegarde pour se protéger. On met à jour ses logiciels pour corriger des failles. On accorde des droits étendus à une application parce qu'elle vient d'un éditeur reconnu. Ces bons réflexes reposent sur un même principe : faire confiance au fournisseur. Les attaquants l'ont bien compris.
En une seule semaine d'octobre 2026, quatre outils légitimes ont été détournés pour attaquer leurs propres utilisateurs. Ces incidents illustrent les trois formes principales d'attaque par la chaîne d'approvisionnement, et chacune appelle des protections différentes.
Cas n° 1 : un identifiant d'application volé, des centaines de tenants Microsoft 365 exposés
ConnectWise Cloud Backup (anciennement SkyKick) est un service de sauvegarde Microsoft 365 utilisé par de nombreux prestataires informatiques pour leurs clients. Pour fonctionner, il dispose dans chaque tenant d'une application avec des droits très larges : messageries, OneDrive, SharePoint, Teams et annuaire.
Le 15 octobre 2026, entre 6 h 13 et 8 h 34 (UTC), un attaquant a utilisé l'identifiant de cette application pour obtenir des jetons d'accès dans les tenants des clients. Huntress a confirmé des connexions non autorisées dans 173 tenants. L'attaquant parcourait les tenants dans l'ordre, à quelques secondes d'intervalle, ce qui suggère un script automatisé. Dans au moins un cas, une autre application de l'éditeur s'est ajoutée au rôle d'administrateur général, puis de nouveaux secrets ont été ajoutés à d'autres applications pour garder un accès.
Le point essentiel : l'authentification multifacteur n'a servi à rien. L'attaquant ne s'est pas connecté avec un compte utilisateur, mais avec l'identité de l'application. Révoquer les sessions des utilisateurs ne coupe pas non plus cet accès.
ConnectWise a suspendu le service et indique ne pas avoir trouvé de preuve de compromission des données sauvegardées. Microsoft a qualifié l'incident d'attaque active de la chaîne d'approvisionnement.
Si vous utilisez ce service :
- désactivez l'application (identifiant
506e08f9-6e9a-4da4-942b-a099a03644ae) dans Entra ID jusqu'à confirmation de l'éditeur ; - examinez les connexions des principaux de service, en particulier depuis l'adresse
144.172.64.128; - recherchez les secrets ajoutés à des applications depuis le 13 octobre et les applications ajoutées à un rôle d'administration ;
- supprimez les consentements des applications de l'éditeur que vous n'utilisez plus.
Cas n° 2 : un serveur de mise à jour piégé quelques minutes
AOMEI Backupper est un logiciel de sauvegarde pour Windows. Entre mai et juillet 2026, des attaquants ont pris le contrôle de l'infrastructure de mise à jour de l'éditeur. À trois reprises, pendant cinq à dix minutes seulement, ils ont modifié les fichiers de configuration qui indiquent où télécharger les mises à jour. Ils ont aussi changé l'empreinte attendue du fichier, pour que le logiciel accepte l'archive malveillante comme valide.
Les postes qui ont fait une mise à jour pendant ces fenêtres ont reçu un programme de téléchargement puis une porte dérobée, qui s'appuie sur un outil légitime de prise en main à distance. Des entreprises de services informatiques, de télécommunications et d'enseignement supérieur ont été touchées dans plusieurs pays. Ce sont les outils de détection d'un éditeur de sécurité qui ont repéré l'installation inattendue d'un outil de prise en main à distance par le logiciel de sauvegarde.
La leçon : une mise à jour qui passe le contrôle d'intégrité n'est pas forcément saine si l'attaquant contrôle aussi l'empreinte de référence. Seule une signature cryptographique vérifiée, avec une clé que l'attaquant ne possède pas, protège vraiment. Et corriger le serveur de l'éditeur n'élimine pas le logiciel malveillant déjà installé chez les clients.
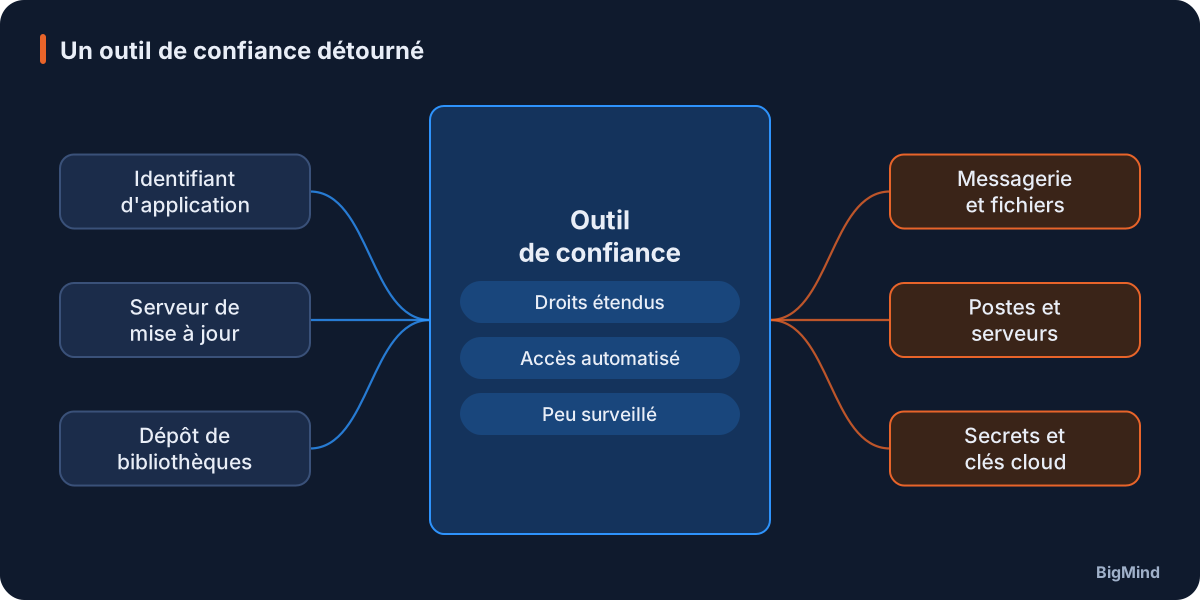
Un outil de confiance détourné
Cas n° 3 : une bibliothèque d'IA piégée dans les dépôts publics
LiteLLM est une bibliothèque très utilisée pour connecter des applications à plusieurs modèles d'IA. Le 21 octobre 2026, la version 1.107.0 a été publiée sur PyPI et Docker Hub avec un logiciel malveillant intégré. Elle est restée disponible environ deux heures sur PyPI et un peu plus sur Docker. Le code source sur GitHub était sain : c'est la chaîne de publication qui a été compromise. C'est la deuxième attaque de ce type contre ce projet cette année.
Le logiciel malveillant s'exécutait au démarrage de Python et volait les identifiants cloud, les clés d'API des fournisseurs d'IA, les mots de passe de base de données et les secrets présents dans l'environnement, avant de charger des outils d'exécution à distance.
L'éditeur recommande de revenir à une version antérieure fixée explicitement, de reconstruire les environnements plutôt que de les nettoyer, et de considérer que tous les secrets accessibles depuis la machine ont été volés si elle avait accès à Internet.
Dans la même semaine, l'outil en ligne de commande open source d'OVHcloud a aussi été modifié sur GitHub pour diffuser un logiciel espion. OVHcloud a prévenu ses clients.
Les trois formes d'attaque à connaître
- Le vol d'identité d'une application ou d'un prestataire : l'attaquant utilise les droits que vous avez accordés à un outil tiers. C'est le cas ConnectWise.
- La compromission du canal de mise à jour : l'attaquant remplace la mise à jour légitime par la sienne. C'est le cas AOMEI.
- La compromission d'une dépendance logicielle : l'attaquant publie une version piégée d'une bibliothèque que vos développeurs installent. C'est le cas LiteLLM et OVHcloud.
Comment se protéger
Maîtriser les applications tierces dans Microsoft 365 et le cloud
- Tenir l'inventaire des applications qui ont reçu des droits dans vos tenants, avec leur propriétaire et leur justification.
- Réduire leurs droits au strict nécessaire et supprimer les consentements inutilisés.
- Interdire aux utilisateurs d'accorder eux-mêmes des droits à des applications, et soumettre chaque demande à validation.
- Superviser les connexions des principaux de service, les ajouts de secrets et les changements de rôles. Activer les journaux d'activité Microsoft Graph.
- Lorsque c'est possible, restreindre les adresses depuis lesquelles une application peut se connecter.
Protéger le canal de mise à jour
- Déployer les mises à jour depuis un outil central plutôt que laisser chaque poste se mettre à jour seul.
- Vérifier les signatures des éditeurs et retarder de quelques jours les mises à jour non critiques, ce qui laisse le temps à une compromission d'être découverte.
- Équiper les postes et serveurs d'un EDR, capable de repérer un comportement anormal même venant d'un logiciel connu.
Sécuriser les dépendances de vos développements
- Fixer les versions des bibliothèques et vérifier leurs empreintes (fichiers de verrouillage).
- Passer par un dépôt interne qui met en quarantaine les nouvelles versions pendant quelques jours.
- Tenir une liste des composants de chaque application (SBOM) pour savoir en quelques minutes si une version piégée est utilisée.
- Ne jamais laisser de secrets durables dans les environnements de build et d'exécution : utiliser un coffre-fort et des identifiants temporaires.
Limiter l'impact quand cela arrive
- Segmenter le réseau et filtrer les flux sortants des serveurs : un logiciel malveillant qui ne peut pas joindre son serveur de commande est beaucoup moins dangereux.
- Isoler l'infrastructure de sauvegarde : comptes séparés, authentification forte, au moins une copie hors ligne ou immuable.
- Préparer la rotation des secrets : savoir où sont stockés les mots de passe et clés d'API, et pouvoir les changer rapidement.
Ce qu'il faut retenir
Un outil de confiance reste un logiciel qui peut être compromis. La bonne question n'est pas « ce fournisseur est-il fiable ? », mais « que se passe-t-il le jour où il est compromis ? ». Les droits accordés, la supervision des comportements et la capacité à couper rapidement un accès font la différence entre un incident maîtrisé et une crise.
Sources
- Huntress via The Hacker News : 173 tenants Microsoft 365 touchés
- SpecterOps : vérifier son tenant Microsoft 365
- BleepingComputer : les serveurs de mise à jour d'AOMEI détournés
- LiteLLM : rapport d'incident du 21 octobre 2026
- Help Net Security : synthèse de la semaine
BigMind aide les entreprises à auditer les applications tierces de leurs tenants Microsoft 365 et cloud, à sécuriser leurs mises à jour et à isoler leur sauvegarde. Parlons de votre situation.
