
Cloud
Landing zone : poser des fondations solides avant de migrer vers le cloud
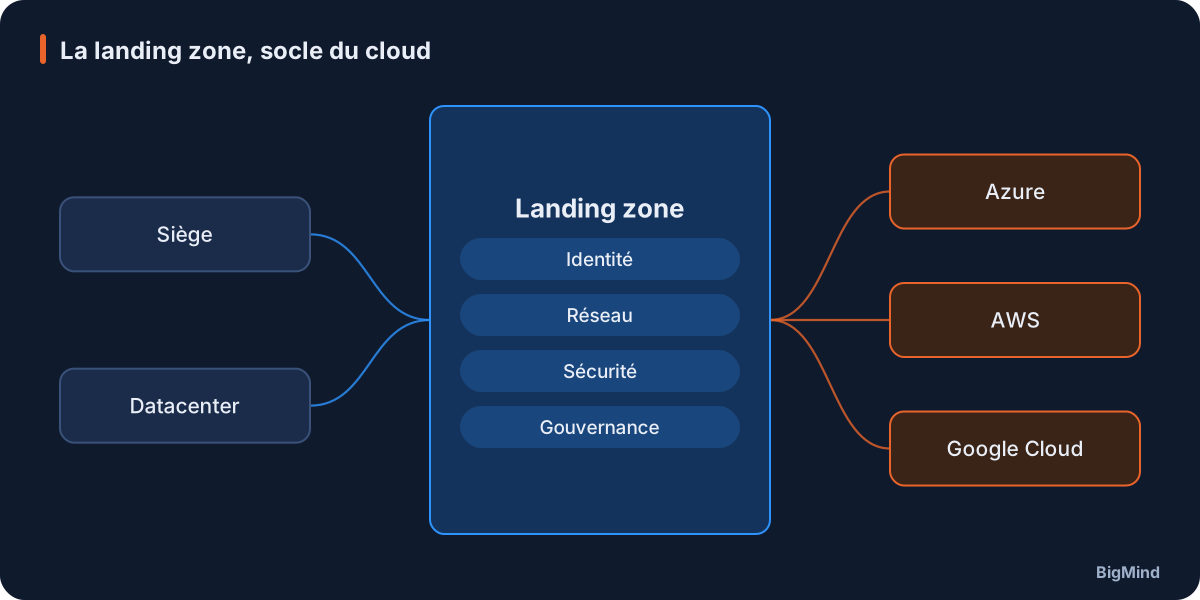
Identité, réseau, sécurité, gouvernance : la landing zone fixe les règles du jeu avant l'arrivée des premières applications dans Azure, AWS ou Google Cloud.
BigMind ·
Beaucoup d'entreprises démarrent dans le cloud par un projet isolé : une application, un environnement de test, un besoin urgent. Quelques mois plus tard, on découvre des abonnements créés sans règles, des réseaux qui se chevauchent et des droits d'accès difficiles à expliquer. La landing zone sert précisément à éviter cette situation.
Qu'est-ce qu'une landing zone ?
C'est l'environnement d'accueil préparé avant toute migration. Elle définit une fois pour toutes la façon dont les ressources sont organisées, connectées, sécurisées et suivies. Chaque nouvelle application vient ensuite s'y installer en respectant ces règles.
Les quatre piliers
- Identité : un annuaire unique, l'authentification multifacteur, des rôles clairs et des comptes d'administration protégés.
- Réseau : un plan d'adressage cohérent avec vos sites, une topologie en étoile ou équivalente, une connexion sécurisée vers vos locaux.
- Sécurité : journalisation centralisée, politiques de chiffrement, protection des charges et des accès.
- Gouvernance : nommage, étiquetage, budgets, alertes de coûts et règles qui empêchent les configurations non conformes.
La landing zone, socle du cloud
Un même modèle, plusieurs fournisseurs
Azure, AWS et Google Cloud proposent chacun un cadre de référence pour construire une landing zone. Les termes changent, les principes restent les mêmes. Si vous utilisez plusieurs clouds, l'enjeu est d'harmoniser identité, réseau et supervision pour garder une vision d'ensemble.
Les choix techniques structurants
- La topologie réseau : hub-and-spoke classique, ou services managés comme Azure Virtual WAN, AWS Transit Gateway ou Network Connectivity Center chez Google Cloud.
- La connexion à vos sites : VPN IPsec pour démarrer, liaisons privées (ExpressRoute, Direct Connect, Cloud Interconnect) pour les flux importants ou sensibles.
- Les garde-fous automatiques : Azure Policy, AWS Service Control Policies ou Organization Policies empêchent les configurations non conformes dès leur création.
- Le suivi des coûts (FinOps) : un étiquetage obligatoire par projet et par environnement permet d'attribuer chaque dépense.
Automatiser dès le départ
Une landing zone se décrit idéalement sous forme de code (Terraform, Bicep ou équivalent). Cela permet de la reproduire, de la faire évoluer proprement et de vérifier à tout moment que l'environnement correspond à ce qui a été validé.
Par où commencer ?
- Recenser les applications candidates et leurs contraintes.
- Fixer les règles d'identité et de réseau avec vos équipes.
- Déployer la landing zone dans un environnement de test.
- Migrer une première application peu critique.
- Ajuster, documenter, puis accélérer.
BigMind conçoit et déploie des landing zones sur Azure, AWS et Google Cloud, puis accompagne les migrations. Un atelier de cadrage permet de démarrer sur de bonnes bases.
