
Réseau & Interconnexion
Contrôle d'accès réseau (NAC) : 6 étapes pour un déploiement réussi
Savoir qui et quoi se connecte à votre réseau : la méthode progressive pour déployer un NAC sans bloquer vos utilisateurs.
BigMind ·
Dans beaucoup d'entreprises, n'importe quel appareil branché sur une prise réseau obtient un accès. Le contrôle d'accès réseau (NAC) corrige cela : chaque utilisateur et chaque équipement est identifié, puis placé dans le bon segment. Les solutions du marché, comme Cisco ISE ou Aruba ClearPass, reposent sur les mêmes principes.
1. Faire l'inventaire
On ne protège bien que ce que l'on connaît. Recensez les catégories d'appareils : postes, téléphones, imprimantes, caméras, équipements industriels ou médicaux, objets connectés. Beaucoup ne savent pas s'authentifier eux-mêmes.
2. Définir la politique d'accès
Pour chaque catégorie, décidez qui accède à quoi. Un poste d'entreprise rejoint le réseau interne, un invité n'a accès qu'à Internet, une caméra ne parle qu'à son enregistreur. Cette politique est le cœur du projet, bien plus que la technologie.
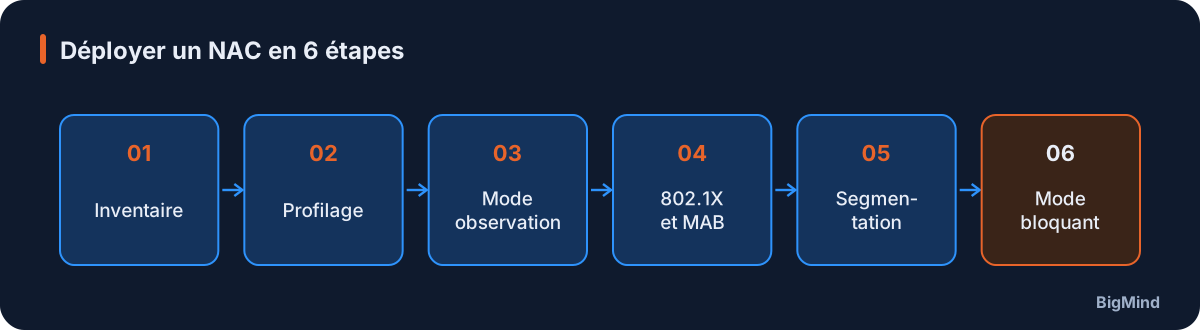
Déployer un NAC en 6 étapes
3. Choisir les méthodes d'authentification
- 802.1X avec certificats (EAP-TLS) pour les postes gérés : c'est la méthode la plus robuste.
- Authentification par adresse MAC et profilage pour les équipements qui ne gèrent pas 802.1X.
- Portail invité pour les visiteurs.
4. Démarrer en mode observation
C'est l'étape la plus importante. En mode observation (monitor mode), le NAC identifie et journalise sans rien bloquer. Vous découvrez les appareils oubliés et corrigez les règles avant qu'elles ne s'appliquent.
5. Appliquer progressivement
Passez en mode contrôle site par site ou étage par étage, en commençant par une zone pilote. Prévoyez une procédure de secours en cas de blocage d'un équipement critique.
6. Exploiter dans la durée
Un NAC vit : nouveaux équipements, renouvellement des certificats, évolutions de la politique. Prévoyez la supervision, les tableaux de bord et la mise à jour des règles.
Les points techniques à ne pas négliger
- Une infrastructure de certificats (PKI) fiable, avec un déploiement automatique sur les postes (GPO, Intune ou SCEP) et un suivi des expirations.
- Des serveurs RADIUS redondants, sur deux sites si possible : sans eux, plus personne ne se connecte.
- Une politique en cas de panne : que se passe-t-il si le NAC est injoignable ? Les commutateurs doivent avoir un comportement défini (accès critique, VLAN de secours).
- Des autorisations dynamiques : VLAN, listes d'accès téléchargeables ou étiquettes de groupe (SGT), et le Change of Authorization (CoA) pour réagir en temps réel, par exemple en cas de non-conformité d'un poste.
Un atout pour la conformité
Savoir qui se connecte, quand et avec quel droit répond directement aux exigences de NIS2 et des audits de sécurité.
BigMind déploie des solutions de contrôle d'accès réseau multi-constructeurs, de l'inventaire à l'exploitation. Parlons de votre réseau.
