
Cybersécurité
Rançongiciels : 7 mesures qui réduisent vraiment le risque pour une PME
Sauvegardes isolées, MFA, EDR, correctifs : les protections prioritaires pour éviter qu'une attaque par rançongiciel ne paralyse votre entreprise.
BigMind ·
Les rançongiciels touchent des organisations de toutes tailles, et les PME sont des cibles fréquentes parce qu'elles sont souvent moins protégées. Il n'existe pas de protection absolue, mais quelques mesures bien appliquées réduisent fortement le risque et l'impact.
1. Des sauvegardes isolées et testées
C'est la mesure qui sauve l'entreprise le jour où tout le reste a échoué. Les sauvegardes doivent comprendre au moins une copie hors site et immuable, inaccessible depuis le réseau de production. Et surtout : testez les restaurations régulièrement.
2. L'authentification multifacteur partout
Messagerie, accès à distance, comptes administrateurs, consoles cloud : la MFA bloque la grande majorité des attaques basées sur des mots de passe volés.
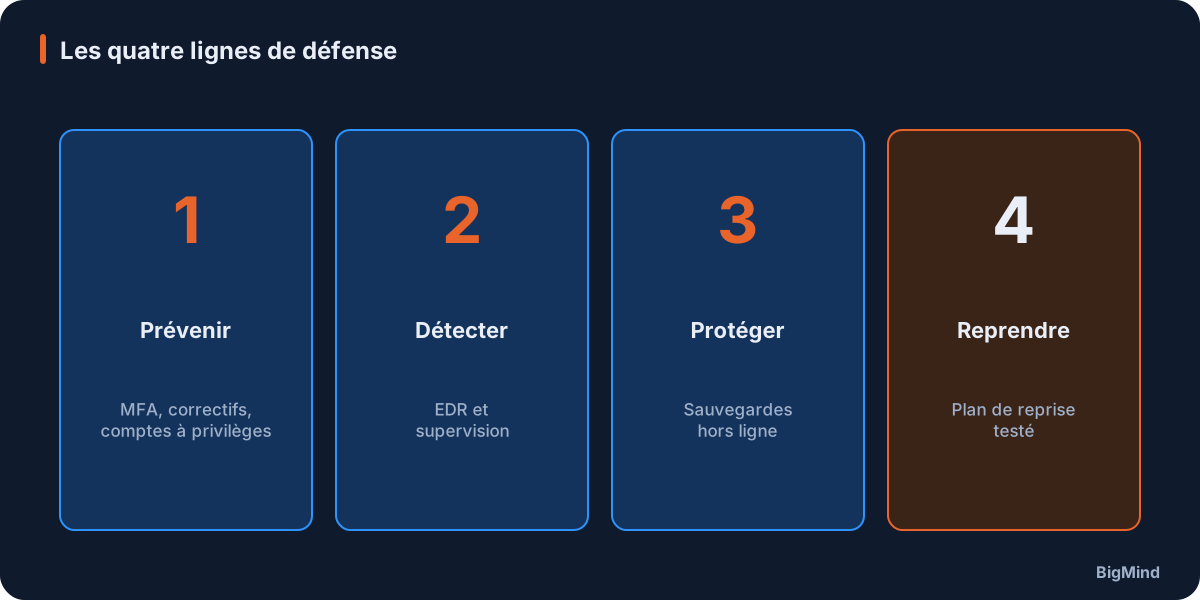
Les quatre lignes de défense
3. Un EDR sur chaque poste et serveur
Un antivirus classique ne suffit plus. Un EDR détecte les comportements suspects, comme le chiffrement massif de fichiers, et peut isoler automatiquement un poste compromis. Encore faut-il que quelqu'un traite les alertes.
4. Des correctifs appliqués rapidement
Les attaquants exploitent les failles connues, en particulier sur les équipements exposés à Internet : VPN, pare-feu, serveurs de messagerie. Priorisez ces correctifs.
5. Des droits limités
Les utilisateurs ne doivent pas être administrateurs de leur poste. Les comptes à privilèges doivent être peu nombreux, séparés des comptes de travail quotidiens et surveillés. Protégez particulièrement l'Active Directory.
6. Un réseau segmenté
Si un poste est compromis, l'attaque ne doit pas pouvoir atteindre directement les serveurs, les sauvegardes et l'administration. La segmentation et le contrôle d'accès réseau limitent la propagation.
7. Des équipes sensibilisées et un plan de réponse
La plupart des attaques commencent par un e-mail. Des campagnes de sensibilisation régulières font la différence. Et préparez la crise : qui appeler, comment isoler, comment communiquer, dans quel ordre restaurer.
Les détails qui font la différence
- Durcir l'Active Directory : séparer les comptes d'administration par niveau (modèle en tiers), déployer LAPS pour des mots de passe administrateur local uniques, surveiller les groupes à privilèges.
- Supprimer les protocoles anciens : SMBv1, NTLMv1 et les authentifications héritées sont des portes d'entrée connues.
- Ne jamais exposer le RDP directement sur Internet et bloquer les macros des documents venant de l'extérieur.
- Préparer les obligations légales : en cas de violation de données personnelles, la notification à la CNIL doit intervenir dans les 72 heures, et les entités soumises à NIS2 ont leurs propres délais de signalement.
Commencer par un diagnostic
Ces mesures ne coûtent pas toutes cher. Un audit de sécurité permet de savoir lesquelles manquent et dans quel ordre les mettre en place.
BigMind accompagne les entreprises de l'audit à la mise en place des protections, avec supervision et réponse à incident. Faites le point sur votre exposition.
