
Stockage & Sauvegarde
Sauvegarde : comprendre la règle 3-2-1-1-0 face aux rançongiciels
Trois copies, deux supports, une hors site, une immuable, zéro erreur : la règle à suivre pour pouvoir restaurer vos données après une attaque.
BigMind ·
Lors d'une attaque par rançongiciel, la question décisive n'est pas « avons-nous des sauvegardes ? » mais « pouvons-nous restaurer, et en combien de temps ? ». Les attaquants le savent : ils cherchent désormais à détruire les sauvegardes avant de chiffrer les données. La règle 3-2-1-1-0 répond à cette menace.
La règle, chiffre par chiffre
- 3 copies de vos données : la donnée de production et deux sauvegardes.
- 2 supports différents : par exemple un stockage disque et un stockage objet ou une bande.
- 1 copie hors site : dans un autre bâtiment, un autre datacenter ou le cloud.
- 1 copie immuable ou hors ligne : impossible à modifier ou supprimer pendant une période définie, même avec des droits d'administrateur.
- 0 erreur : des restaurations testées régulièrement, pas seulement des sauvegardes réussies.
Pourquoi l'immuabilité change tout
Une sauvegarde accessible depuis le réseau de production peut être supprimée par un attaquant qui a obtenu des droits d'administration. Une copie immuable, ou physiquement déconnectée, reste intacte. C'est souvent elle qui permet de redémarrer.
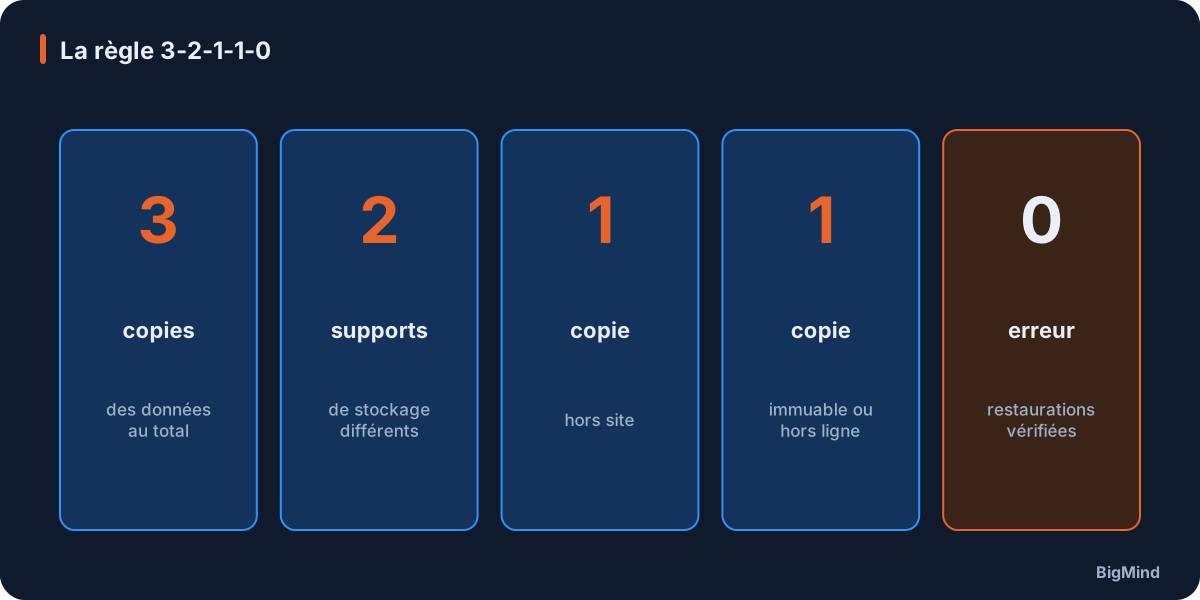
La règle 3-2-1-1-0
Protéger l'infrastructure de sauvegarde elle-même
- Isoler la console de sauvegarde : comptes séparés de l'annuaire principal, authentification multifacteur, réseau d'administration dédié.
- Chiffrer les sauvegardes, en particulier celles stockées hors site ou dans le cloud.
- Prévoir un environnement de restauration propre, isolé du réseau compromis, pour remonter les systèmes sans réinfecter.
Tester, encore et toujours
Une sauvegarde jamais restaurée est une hypothèse. Planifiez des tests de restauration réguliers : un fichier, un serveur complet, une application entière. Mesurez le temps nécessaire et comparez-le à ce que l'entreprise peut supporter.
Définir ses objectifs de reprise
Deux indicateurs guident la conception :
- la perte de données acceptable, qui fixe la fréquence des sauvegardes ;
- la durée d'interruption acceptable, qui oriente vers des solutions de restauration rapide ou de réplication.
Ces objectifs varient selon les applications : la messagerie, l'ERP et un serveur de fichiers d'archives n'ont pas les mêmes exigences.
Ne pas oublier le cloud et le SaaS
Microsoft 365, les applications SaaS et les ressources cloud doivent aussi être couvertes. Le fournisseur garantit la disponibilité de son service, pas la récupération de vos données après une erreur ou une attaque.
BigMind conçoit des architectures de stockage et de sauvegarde adaptées à vos objectifs de reprise, et organise les tests de restauration. Faisons le point sur votre situation.
