
Cybersécurité
Sécuriser Microsoft 365 : les réglages essentiels à vérifier
MFA, accès conditionnel, comptes administrateurs, messagerie, sauvegarde : les points à contrôler pour réduire fortement les risques sur votre tenant.
BigMind ·
Microsoft 365 est devenu le cœur du poste de travail : messagerie, fichiers, Teams, identités. C'est aussi une cible de choix. Bonne nouvelle : une grande partie des risques se réduit avec des réglages accessibles, encore faut-il les activer et les maintenir.
1. L'authentification multifacteur pour tous
C'est la mesure la plus efficace contre le vol de mots de passe. Elle doit couvrir tous les comptes, en priorité les administrateurs. Privilégiez l'application d'authentification ou les clés de sécurité plutôt que le SMS.
2. L'accès conditionnel
Les règles d'accès conditionnel permettent de bloquer les connexions depuis des pays inhabituels, d'exiger un appareil conforme pour accéder aux données sensibles ou de refuser les anciens protocoles d'authentification, souvent exploités par les attaquants.
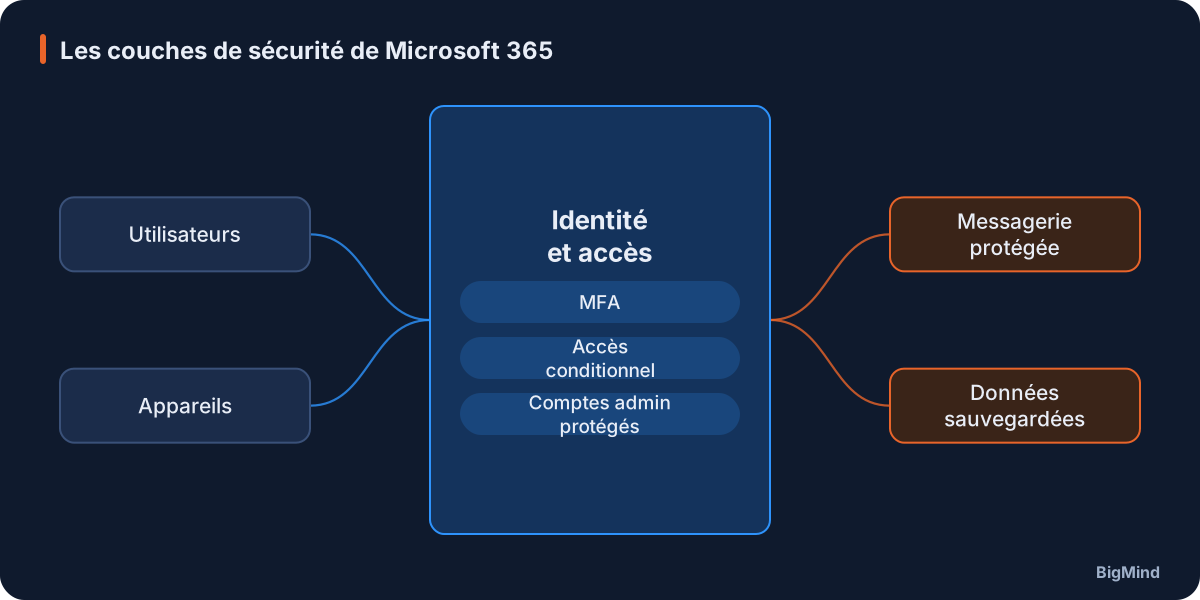
Les couches de sécurité de Microsoft 365
3. Des comptes administrateurs protégés
- Des comptes d'administration distincts des comptes de travail quotidiens.
- Un nombre limité d'administrateurs globaux.
- Une élévation de droits temporaire lorsque la licence le permet.
- Un compte d'urgence documenté et surveillé.
4. La protection de la messagerie
Le hameçonnage reste la porte d'entrée la plus fréquente. Activez les protections contre l'usurpation, l'analyse des pièces jointes et des liens, et configurez correctement SPF, DKIM et DMARC pour votre domaine.
5. Le partage externe maîtrisé
SharePoint, OneDrive et Teams facilitent le partage, parfois trop. Définissez qui peut partager avec l'extérieur, limitez les liens anonymes et fixez des durées d'expiration.
6. La journalisation et les alertes
Vérifiez que l'audit est activé et que quelqu'un consulte réellement les alertes : connexions suspectes, règles de transfert de messagerie créées soudainement, téléchargements massifs.
7. La sauvegarde des données
Microsoft assure la disponibilité du service, mais la protection de vos données contre une suppression, une erreur ou un rançongiciel reste de votre responsabilité. Une sauvegarde indépendante de la messagerie, de OneDrive, de SharePoint et de Teams est fortement recommandée.
8. Protéger les données elles-mêmes
Les étiquettes de confidentialité et la prévention des fuites de données (Microsoft Purview) suivent les documents sensibles où qu'ils aillent et bloquent leur envoi vers l'extérieur.
9. Suivre le niveau de sécurité dans le temps
Le Microsoft Secure Score donne une mesure de la configuration et des actions recommandées. Certaines fonctions, comme l'élévation temporaire des droits (PIM) ou l'accès conditionnel basé sur le risque, nécessitent des licences de niveau supérieur : à vérifier avant de les planifier.
BigMind réalise un audit de votre tenant Microsoft 365, applique les réglages adaptés à votre organisation et assure leur suivi dans le temps.
