
Cybersécurité
SOC, SIEM, EDR, XDR : comprendre les sigles de la détection
Des outils et des services souvent confondus : ce que fait chacun, comment ils s'articulent et ce dont une entreprise a réellement besoin.
BigMind ·
Dans les offres de cybersécurité, les sigles se multiplient. Pour choisir, il faut d'abord comprendre ce que recouvre chacun et comment ils travaillent ensemble.
EDR : la détection sur les postes et serveurs
L'EDR (Endpoint Detection and Response) est installé sur chaque poste de travail et serveur. Il observe les comportements : processus lancés, fichiers modifiés, connexions réseau. Il détecte les activités suspectes et peut isoler une machine compromise. Exemples du marché : Microsoft Defender for Business, SentinelOne.
SIEM : la centralisation des journaux
Le SIEM (Security Information and Event Management) collecte les journaux de toute l'infrastructure : pare-feu, serveurs, Active Directory, cloud, applications. Il les corrèle pour repérer des attaques invisibles quand on regarde chaque source séparément, par exemple une connexion depuis un pays inhabituel suivie d'une élévation de privilèges.
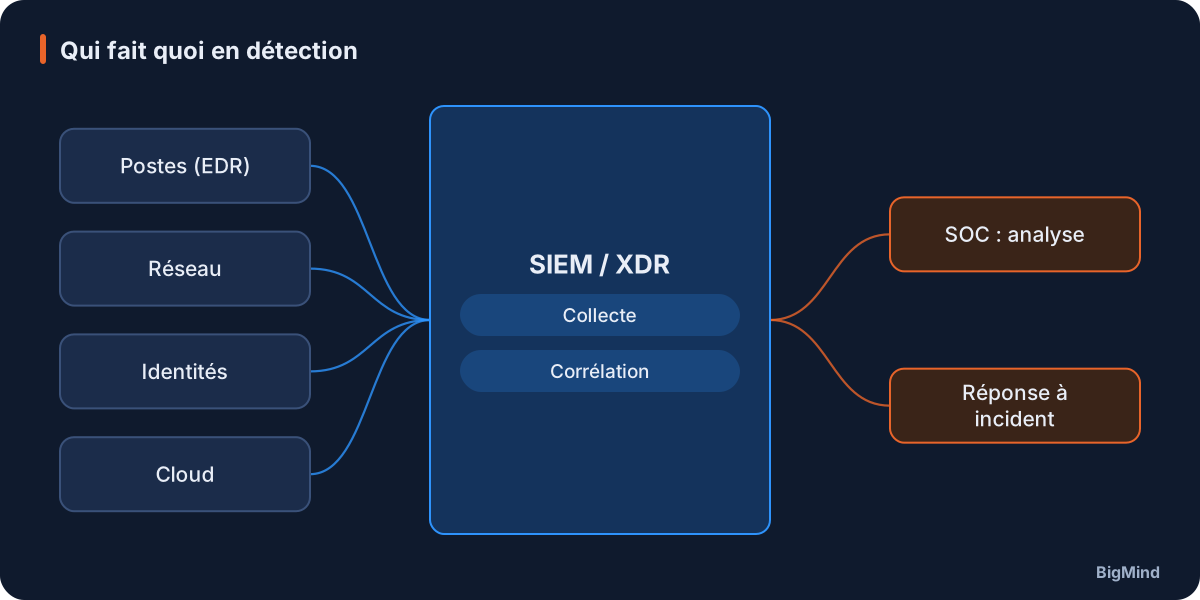
Qui fait quoi en détection
XDR : la détection étendue
Le XDR (Extended Detection and Response) prolonge l'EDR à d'autres sources : messagerie, identités, réseau, cloud. Il propose une vision unifiée d'un incident, souvent au sein de l'écosystème d'un même éditeur.
SOC : les équipes qui surveillent
Le SOC (Security Operations Center) n'est pas un outil mais une équipe et une organisation. Les analystes surveillent les alertes produites par l'EDR, le SIEM ou le XDR, les qualifient, enquêtent et déclenchent la réponse. Sans SOC, les meilleurs outils génèrent des alertes que personne ne traite.
MDR : la détection en service managé
Le MDR (Managed Detection and Response) combine outils et équipe d'analystes sous forme de service. C'est souvent la solution la plus réaliste pour une PME ou une ETI qui n'a pas les moyens de constituer son propre SOC.
Ce qui distingue un SOC efficace
- Des scénarios de détection alignés sur le référentiel MITRE ATT&CK, revus régulièrement, plutôt qu'une accumulation de règles.
- Des procédures de réponse (playbooks), idéalement automatisées en partie avec un outil SOAR : isoler un poste, désactiver un compte, bloquer une adresse.
- Une conservation des journaux adaptée à vos obligations et suffisante pour enquêter sur une intrusion découverte tardivement.
- Des délais de signalement maîtrisés : NIS2 impose une alerte précoce sous 24 heures, une notification d'incident sous 72 heures et un rapport final dans le mois.
De quoi avez-vous besoin ?
- Une petite structure : un EDR bien configuré, supervisé par un prestataire, couvre déjà l'essentiel.
- Une entreprise de taille moyenne : EDR, centralisation des journaux et supervision 24h/24 par un service managé.
- Une organisation soumise à NIS2 ou à des exigences fortes : SIEM, SOC et procédures de réponse documentées.
BigMind propose la protection des postes, la supervision de sécurité 24h/24 et la réponse à incident, adaptées à votre taille et à vos obligations. Faisons le point ensemble.
