
Cybersécurité
Zero Trust et SSE : faut-il remplacer votre VPN ?
Le VPN donne accès à tout le réseau. Le Zero Trust donne accès à une application précise. Ce que change une plateforme SSE et comment migrer sans rupture.
BigMind ·
Le VPN d'accès distant a rendu de grands services pendant des années. Mais il repose sur un principe devenu fragile : une fois connecté, l'utilisateur se retrouve « dans » le réseau de l'entreprise. Si son poste ou ses identifiants sont compromis, l'attaquant hérite du même accès.
Le principe du Zero Trust
Le Zero Trust part d'une idée simple : ne jamais faire confiance par défaut, vérifier à chaque accès. Concrètement, chaque demande est évaluée selon l'identité de l'utilisateur, l'état de son poste, sa localisation et l'application visée. L'utilisateur n'accède pas au réseau, il accède à une application précise.
Ce qu'apporte une plateforme SSE
Le SSE (Security Service Edge) regroupe dans un service cloud plusieurs briques de sécurité autrefois dispersées :
- ZTNA : l'accès aux applications privées sans exposer le réseau ;
- SWG : le filtrage de la navigation web ;
- CASB et DLP : le contrôle des usages SaaS et la prévention des fuites de données ;
- FWaaS et sécurité DNS : le pare-feu et le filtrage DNS délivrés depuis le cloud.
Les utilisateurs sont protégés de la même façon au bureau, en télétravail ou en déplacement. Plusieurs éditeurs proposent ce type de plateforme, par exemple Cisco Secure Access, Fortinet FortiSASE ou HPE Aruba Networking SSE. Le bon choix dépend surtout de votre environnement existant.
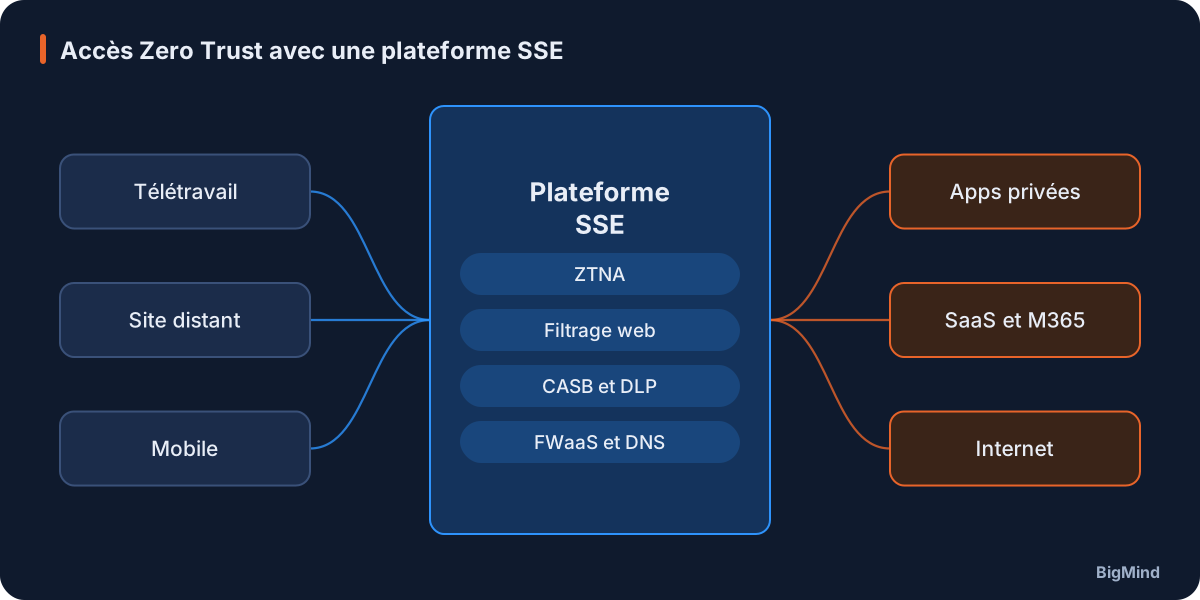
Accès Zero Trust avec une plateforme SSE
Remplacer ou compléter le VPN ?
Dans la plupart des cas, la transition est progressive. On commence par publier les applications les plus utilisées via le ZTNA, pour un premier groupe d'utilisateurs. Le VPN reste disponible le temps de valider les usages, puis il est réservé à quelques besoins spécifiques, voire retiré.
Les étapes d'une migration réussie
- Inventorier les applications et qui y accède réellement.
- Définir des politiques par profil : collaborateurs, prestataires, administrateurs.
- Piloter sur un groupe restreint et mesurer l'expérience utilisateur.
- Étendre par vagues, en surveillant les journaux d'accès.
- Décommissionner le VPN lorsque plus aucun usage n'en dépend.
Ce qu'il faut vérifier dans une solution SSE
- Les connecteurs d'applications : ils établissent des connexions sortantes vers la plateforme, sans ouvrir de port entrant sur votre réseau.
- La vérification de l'état des postes : système à jour, chiffrement du disque, EDR actif, avant d'autoriser l'accès.
- La proximité des points de présence : des points de présence proches de vos utilisateurs limitent la latence.
- La convergence SASE : associé au SD-WAN, le SSE forme une architecture SASE complète, utile si vous avez plusieurs sites.
Les points d'attention
L'identité devient la clé de voûte : un annuaire propre et une authentification multifacteur sont indispensables. Prévoyez aussi les applications anciennes qui supportent mal ce mode d'accès, et informez les utilisateurs pour éviter les mauvaises surprises le jour du basculement.
BigMind accompagne les entreprises dans le choix et le déploiement d'une plateforme SSE, de l'audit des accès au retrait du VPN. Parlons de votre situation.
